Nueve de cada 10 empresas tiene al menos una vulnerabilidad frente a ciberdelincuentes
Las empresas peruanas podrían estar más expuestas a los ciberdelincuentes de lo que creen. Durante los últimos seis meses, el 90% de las empresas analizadas presentó al menos una v...
Escucha la noticia completa con voz natural
- Las empresas peruanas podrían estar más expuestas a los ciberdelincuentes de lo que creen.
- Los sectores más afectados son la minería, retail, logística, banca y finanzas y sector público, lo que evidencia que el riesgo atraviesa diferentes industrias y no está limitado a un determinado tamaño o actividad empresarial.
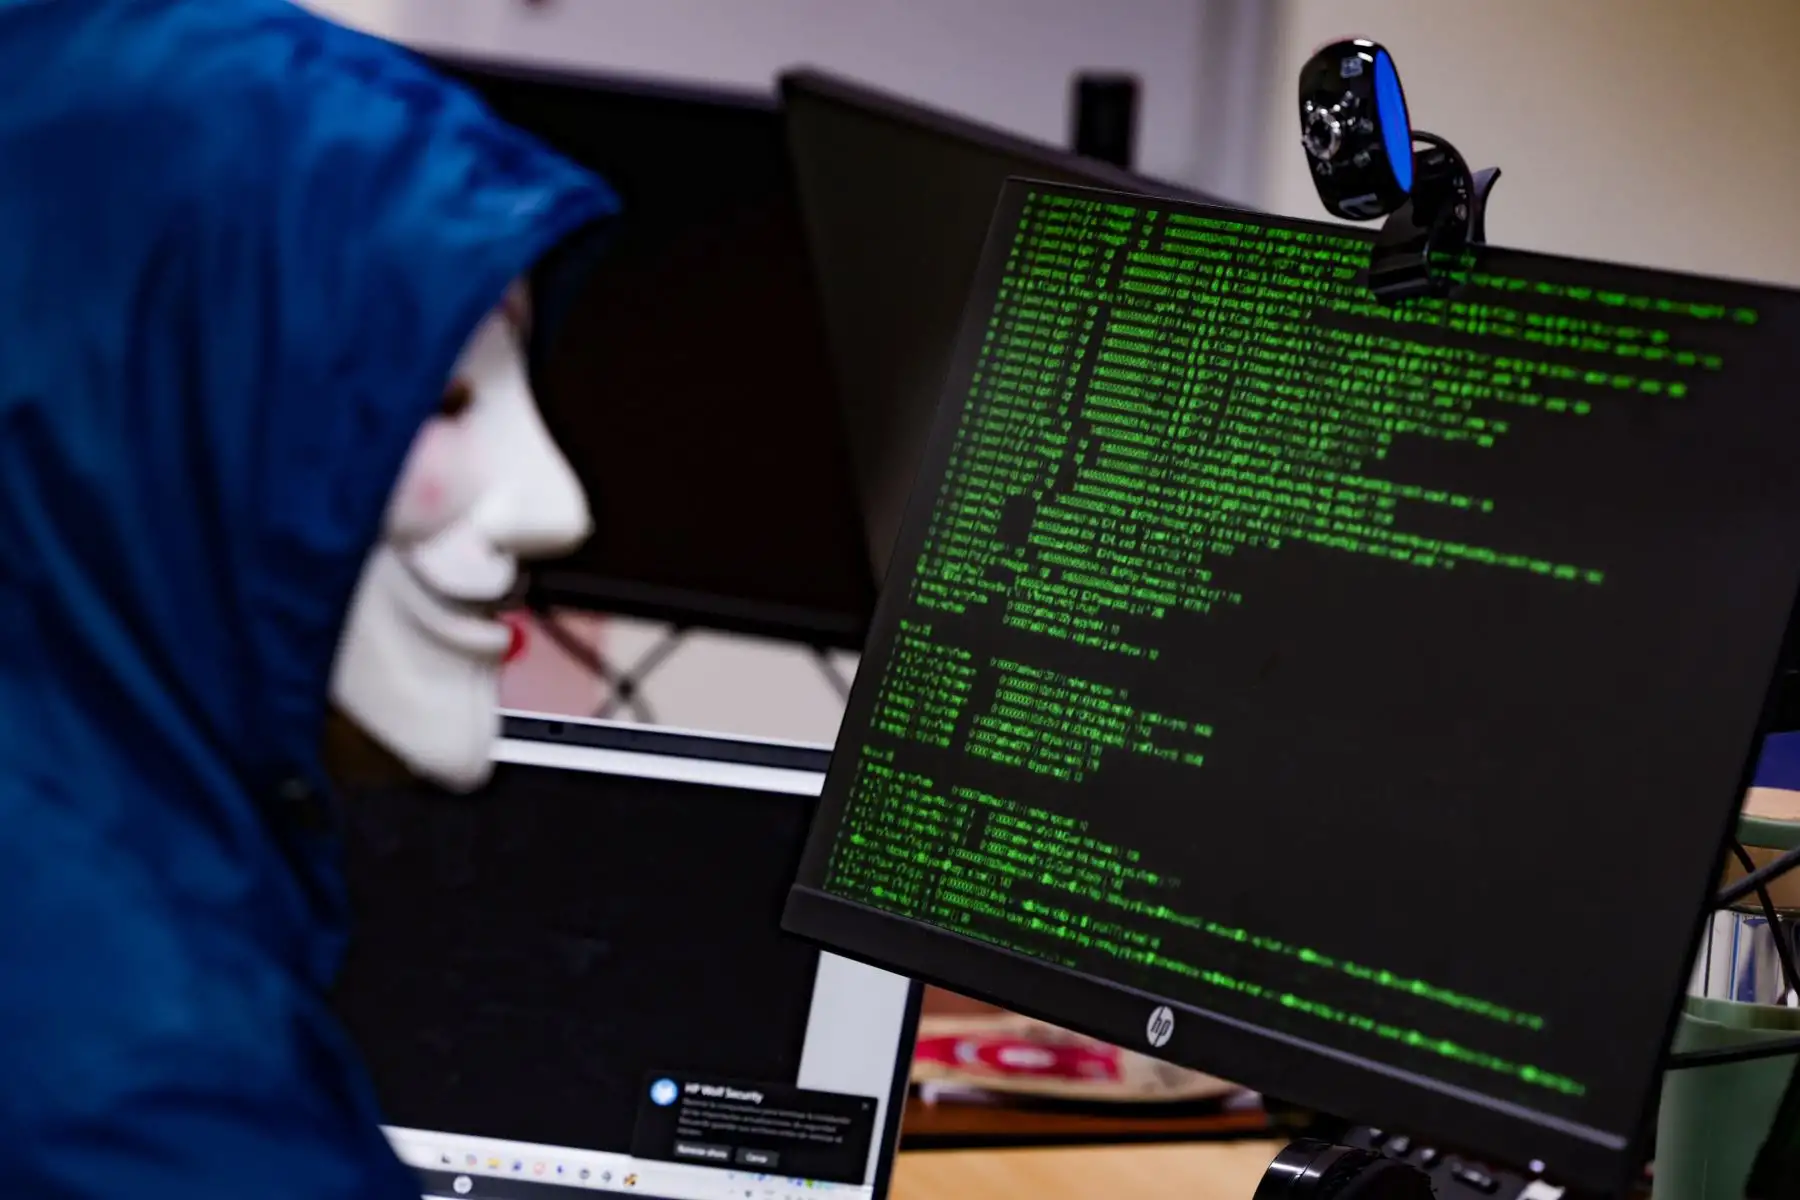
Las empresas peruanas podrían estar más expuestas a los ciberdelincuentes de lo que creen. Durante los últimos seis meses, el 90% de las empresas analizadas presentó al menos una vulnerabilidad crítica o de alta severidad, es decir, una falla que podría ser aprovechada por un atacante para ingresar a sus sistemas o acceder a información sensible.
Los sectores más afectados son la minería, retail, logística, banca y finanzas y sector público, lo que evidencia que el riesgo atraviesa diferentes industrias y no está limitado a un determinado tamaño o actividad empresarial.
Entre las vulnerabilidades más frecuentes identificadas por Zerodays se encuentran los sistemas y software sin actualizar, las credenciales débiles, reutilizadas o por defecto y la ausencia de doble factor de autenticación (MFA), las configuraciones incorrectas en servidores y servicios en la nube, los accesos remotos expuestos a internet y las fallas en aplicaciones web que pueden permitir accesos no autorizados.
Medidas adoptadas y próximos pasos
Medidas adoptadas y próximos pasos
Vulnerabilidades que permanecen ocultas
Uno de los principales riesgos es que las empresas pueden convivir con estas vulnerabilidades durante largos periodos sin saber que existen. Según la experiencia de Zerodays, el 70% de las vulnerabilidades críticas detectadas llevaba más de un año presente sin que la organización tuviera conocimiento de ellas.
Declaraciones y posturas de los involucrados
El riesgo aumenta cuanto más tiempo permanece abierta una brecha. Un atacante podría aprovecharla para instalar ransomware y paralizar operaciones, robar bases de datos, tomar el control de correos corporativos para realizar fraudes, acceder a sistemas financieros o permanecer oculto dentro de la red para obtener información estratégica.
Aunque el nivel de exposición es elevado, no todas las vulnerabilidades requieren grandes inversiones para ser corregidas. Aproximadamente el 60% de las vulnerabilidades detectadas podría solucionarse internamente con medidas de bajo costo, como aplicar actualizaciones, activar la autenticación multifactor, cambiar contraseñas por defecto, cerrar servicios que no se utilizan y revisar los permisos de los usuarios, según la referida firma.
Una vulnerabilidad explotada puede comprometer datos personales de clientes y colaboradores, información financiera, credenciales, contratos, propiedad intelectual y estrategias comerciales. Según IBM, los datos personales de clientes estuvieron comprometidos en el 53% de las brechas analizadas durante 2025.
El panorama peruano refuerza la necesidad de prevención ya que existe el riesgo de diversos ciberataques. “Ante este escenario, se recomienda que las empresas realicen evaluaciones periódicas de vulnerabilidades y prioricen la corrección de aquellas que puedan ser explotadas con mayor facilidad. Detectar una falla antes de que sea aprovechada puede marcar la diferencia entre una corrección preventiva y un incidente con consecuencias operativas, económicas y reputacionales”, puntualizó Talavera.
Sistemas desactualizados, contraseñas débiles y configuraciones incorrectas están entre las principales brechas
Vulnerabilidades que permanecen ocultas
¿Quieres recibir las noticias antes que nadie?
Únete a nuestro Canal de WhatsApp y recibe alertas del Perú al instante.
Este reporte fue elaborado por la redacción de PeruAlDia mediante curaduría y síntesis periodística asistida, con información reportada originalmente por El Peruano .